 होम
 भारत
 ट्रेंडिंग
 नौकरियां
 विश्व
 खेल
 जॉब
 न्यूज़
 पॉलिटिक्स
 बिजनेस
 ऑटोमोबाइल
 गैजेट
 धर्म/ज्योतिष
 मनोरंजन
 शिक्षा
 स्वास्थ्य
 लाइफस्टाइल
 योजना
 फोटो गैलरी
 Others
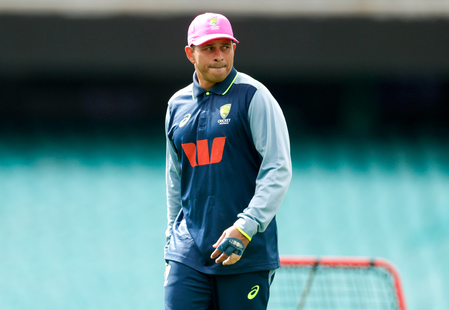
उस्मान ख्वाजा 'सबसे बड़े गद्दार', सैंडपेपरगेट खुलासे के बाद पूर्व दक्षिण अफ्रीकी गेंदबाज का बयान
 Samacharnama
उस्मान ख्वाजा 'सबसे बड़े गद्दार', सैंडपेपरगेट खुलासे के बाद पूर्व दक्षिण अफ्रीकी गेंदबाज का बयान
वीजा, मास्टरकार्ड और जेपी मॉर्गन के वेंडर्स का डेटा लीक, भुगतान नेटवर्क पर असर नहीं
 News Nation
वॉशिंगटन, 20 नवंबर (आईएएनएस)। जेपी मॉर्गन चेस, वीजा और मास्टरकार्ड ने अपने बाहरी सेवा प्रदाताओं (वेंडर्स) से जुड़े साइबर सुरक्षा उल्लंघनों की जानकारी दी है। इन घटनाओं में कुछ ग्राहकों की जानकारी लीक हुई है या उस तक अनधिकृत पहुंच बनाए जाने की आशंका है। हालांकि, कंपनियों ने कहा है कि उनकी सेवाओं और भुगतान नेटवर्क पर इसका कोई असर नहीं पड़ा है।
ये खुलासे मार्केटिंग से जुड़ी जानकारी और एक कार्डधारक लाभ कार्यक्रम से संबंधित हैं। मीडिया रिपोर्ट के अनुसार, वीजा ने कहा कि कार्ड नंबर सहित भुगतान संबंधी डेटा प्रभावित नहीं हुआ है, जबकि मास्टरकार्ड ने बताया कि लीक हुई जानकारी में ईमेल पते शामिल हैं, जिनका भुगतान से कोई संबंध नहीं है।
याहू फाइनेंस के अनुसार, जेपी मॉर्गन ने कहा कि उसकी जांच से संकेत मिला है कि हमलावरों ने सेवा प्रदाताओं के पास मौजूद मार्केटिंग डेटा तक पहुंच बनाई थी। इसमें कुछ ग्राहकों के नाम और ईमेल पते भी शामिल हो सकते हैं। बैंक ने इस साइबर हमले को सप्ताह की शुरुआत में आई सेवा संबंधी समस्याओं से अलग बताया, जिनका कारण एक सॉफ्टवेयर बग था।
एनबीसी शिकागो में प्रकाशित एक बयान में चेस ने कहा, जहां उचित होगा, हम प्रभावित ग्राहकों से सीधे संपर्क करेंगे और उन्हें सहायता उपलब्ध कराएंगे। इसमें बिना किसी शुल्क के क्रेडिट मॉनिटरिंग की सुविधा भी शामिल होगी।
बैंक ने कहा कि साइबर हमले के कारण उसकी सेवाओं में कोई बाधा नहीं आई। संभावित रूप से एक्सेस की गई जानकारी को लेकर बैंक ने अपने बयान में सावधानी बरती है और कहा है कि जांच में अब तक सामने आए तथ्यों के आधार पर ही इसकी जानकारी दी गई है।
मास्टरकार्ड ने कहा कि यह घटना एक विशेष लाभ कार्यक्रम से जुड़े कार्डधारकों के एक छोटे समूह से संबंधित है। द रजिस्टर को दिए गए बयान में कंपनी के वरिष्ठ उपाध्यक्ष सेठ आइजन ने कहा कि डेटा के उजागर होने की घटना को नियंत्रित कर लिया गया है और कंपनी प्रभावित ग्राहकों की सहायता के लिए सेवा प्रदाता के साथ काम कर रही है।
उन्होंने कहा, मास्टरकार्ड के भुगतान नेटवर्क पर इसका कोई असर नहीं पड़ा है और लोगों के अपने कार्ड इस्तेमाल करने की क्षमता भी प्रभावित नहीं हुई है।
वीजा ने अपने ग्राहकों से संबंधित दावों को एशिया-प्रशांत क्षेत्र में एक सेवा प्रदाता से जुड़ी घटना से संबंधित बताया। कंपनी ने द रजिस्टर को बताया कि उसके अपने सिस्टम न तो इस घटना में शामिल थे और न ही प्रभावित हुए हैं। कार्ड नंबर जैसी भुगतान संबंधी जानकारी भी सुरक्षित रही है।
हालांकि, एशिया-प्रशांत क्षेत्र का यह जिक्र इस बात की पुष्टि नहीं करता कि भारतीय कार्डधारक भी प्रभावित हुए हैं। इस रिपोर्ट के लिए देखे गए कंपनी के बयानों में भारत से संबंधित कोई आंकड़ा या ग्राहकों को दी गई सूचना का उल्लेख नहीं है।
द वॉल स्ट्रीट जर्नल ने बताया कि एक रैनसमवेयर समूह ने हजारों ग्राहकों से संबंधित जानकारी लीक की है। हालांकि, इस रिपोर्ट के लिए दिए गए कंपनियों के बयानों से यह स्पष्ट नहीं होता कि तीनों कंपनियों के मामले में कोई एक ही सेवा प्रदाता प्रभावित हुआ है या कुल कितने ग्राहक प्रभावित हुए हैं।
वहीं, अमेरिकी फेडरल ट्रेड कमीशन (एफटीसी) ने चेतावनी दी है कि धोखाधड़ी करने वाले ईमेल और संदेशों के जरिए बैंक और अन्य परिचित कंपनियों का रूप धारण कर लोगों से वित्तीय जानकारी हासिल करने की कोशिश कर सकते हैं। आयोग ने ग्राहकों को सलाह दी है कि वे ऐसे किसी भी अप्रत्याशित अनुरोध की पुष्टि संदेश में दिए गए संपर्क विवरण के बजाय पहले से ज्ञात फोन नंबर या वेबसाइट के माध्यम से करें। यह सलाह सामान्य प्रकृति की है और इन साइबर घटनाओं के जवाब में विशेष रूप से जारी नहीं की गई है।
--आईएएनएस
एबीएस
डिस्क्लेमरः यह आईएएनएस न्यूज फीड से सीधे पब्लिश हुई खबर है. इसके साथ न्यूज नेशन टीम ने किसी तरह की कोई एडिटिंग नहीं की है. ऐसे में संबंधित खबर को लेकर कोई भी जिम्मेदारी न्यूज एजेंसी की ही होगी.