 होम
 भारत
 ट्रेंडिंग
 नौकरियां
 विश्व
 खेल
 जॉब
 न्यूज़
 पॉलिटिक्स
 बिजनेस
 ऑटोमोबाइल
 गैजेट
 धर्म/ज्योतिष
 मनोरंजन
 शिक्षा
 स्वास्थ्य
 लाइफस्टाइल
 योजना
 फोटो गैलरी
 Others
कार्तिक पूर्णिमा मेले में हुड़दंगियों पर दर्ज होगी FIR, Meerut DIG ने दिए वाहन जब्ती के निर्देश
 prabhasakshi
मेरठ परिक्षेत्र के पुलिस उपमहानिरीक्षक (डीआईजी) ने कार्तिक पूर्णिमा पर आयोजित गढ़ गंगा मेला (हापुड़), मखदूमपुर मेला (मेरठ) और अनूपशहर गंगा मेला (बुलंदशहर) में श्रद्धालुओं की सुरक्षा एवं कानून-व्यवस्था बनाए रखने के लिए विशेष सतर्कता बरतने के निर्देश दिए हैं। डीआईजी कलानिधि नैथानी ने कहा कि मेला क्षेत्रों के साथ-साथ वहां आने-जाने वाले प्रमुख मार्गों पर हुड़दंग, अराजकता या शांति व्यवस्था प्रभावित करने वाली गतिविधियां बर्दाश्त नहीं की जाएंगी। नैथानी ने कहा कि ऐसे मामलों में संलिप्त लोगों के खिलाफ तत्काल प्राथमिकी दर्ज कर वैधानिक कार्रवाई की जाए और आवश्यकतानुसार उनके वाहन जब्त किए जाएं।
मेरठ परिक्षेत्र कार्यालय की ओर से मंगलवार को जारी विज्ञप्ति के अनुसार, नैथानी ने निर्देश दिए हैं कि मेला मार्गों, संपर्क मार्गों और संवेदनशील स्थानों पर पुलिस लगातार गश्त करे तथा मारपीट, हुड़दंग और शांति भंग करने वालों के खिलाफ केवल चेतावनी देकर छोड़ने के बजाय मामले के तथ्यों के आधार पर कार्रवाई की जाए। उन्होंने संबंधित क्षेत्र प्रभारियों को अपने क्षेत्र में कानून-व्यवस्था बनाए रखने के लिए व्यक्तिगत रूप से जिम्मेदार ठहराया है। उन्होंने कहा कि किसी क्षेत्र में हुड़दंग या अव्यवस्था होने पर संबंधित प्रभारी और मौके पर तैनात पुलिसकर्मियों के खिलाफ भी अनुशासनात्मक कार्रवाई की जाएगी तथा ड्यूटी में लापरवाही और अनुशासनहीनता बरतने वाले पुलिसकर्मियों की जवाबदेही भी तय होगी।
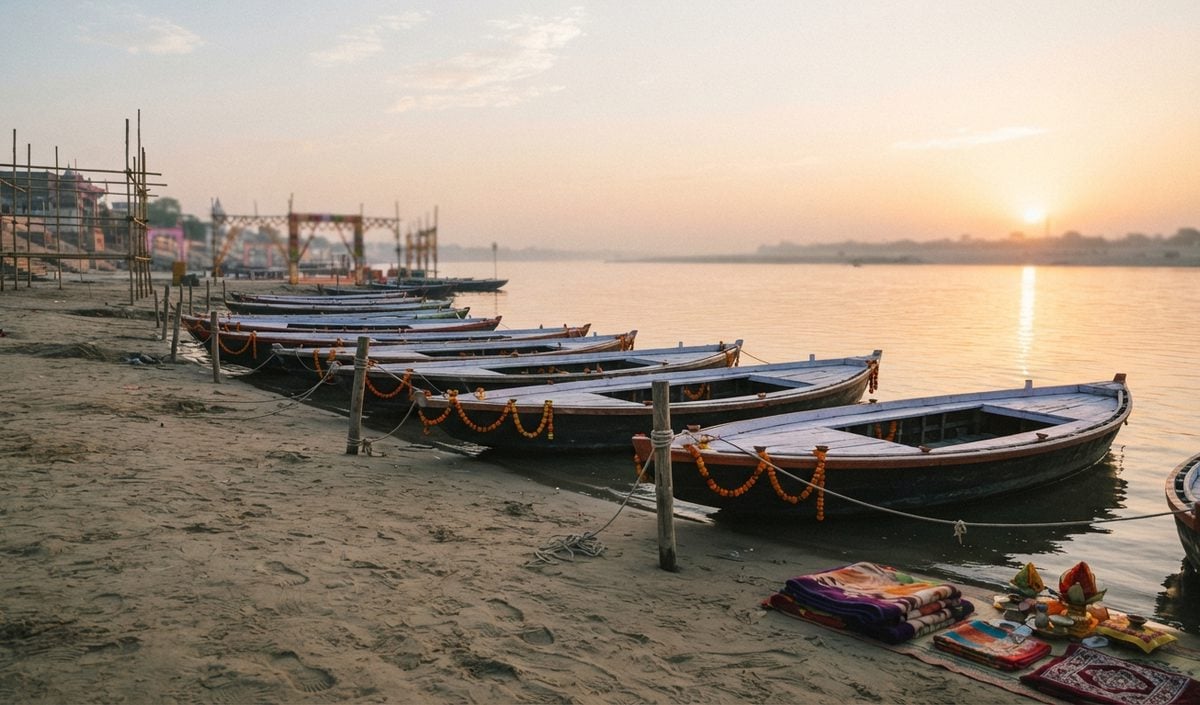
डीआईजी ने अधिकारियों को श्रद्धालुओं की धार्मिक आस्था और परंपराओं का पूरा ध्यान रखने तथा उत्सव पारंपरिक तरीके से संपन्न कराने के निर्देश दिए। उन्होंने विद्युत एवं अग्नि सुरक्षा मानकों का प्रतिदिन अनुपालन सुनिश्चित कराने को भी कहा। उन्होंने गंगा तटों पर पर्याप्त संख्या में नाव और गोताखोर तैनात रखने तथा सभी नावों में ‘लाइफ जैकेट’, ‘लाउडहेलर’ और ‘टॉर्च’ उपलब्ध कराने के निर्देश दिए हैं।
नैथानी ने कहा कि श्रद्धालुओं को सुरक्षित और भयमुक्त वातावरण उपलब्ध कराना पुलिस की सर्वोच्च प्राथमिकता है।
CNN, BBC, फॉक्स न्यूज और जूम सहित 178 वेबसाइटों पर Cyberattack; आईफोन यूजर भी बने निशाना
 News Nation
Global Cyberattack: इंटरनेट की दुनिया में 16 नवंबर 2026 का दिन एक बड़े साइबर खतरे के रूप में दर्ज हो गया है. दुनिया भर की 178 बड़ी और भरोसेमंद कंपनियों की वेबसाइटों पर आने वाले लोगों को एक खतरनाक मालवेयर के जरिए निशाना बनाया गया. इस लिस्ट में बीबीसी, सीएनएन, फॉक्स न्यूज, जूम, एचएसबीसी, आइकिया और सेल्सफोर्स जैसे दिग्गज नाम शामिल हैं. साइबर सुरक्षा शोधकर्ताओं के अनुसार, हमलावरों ने सीधे इन कंपनियों के मुख्य सर्वर में सेंध लगाने के बजाय एक थर्ड पार्टी प्लेटफॉर्म का सहारा लिया, जिससे करोड़ों आम यूजर्स की निजी जानकारी और बैंक खाते खतरे में पड़ गए.
कैसे दिया गया इस बड़े हमले को अंजाम
साइबर सुरक्षा फर्म रिपोर्ट यूआरआई के शोधकर्ताओं ने इस पूरे मामले का खुलासा किया है. जांच में पता चला है कि हैकर्स ने ऑप्टिमाइजली वेब नाम के एक लोकप्रिय वेबसाइट एक्सपेरिमेंटेशन प्लेटफॉर्म के ग्राहक खातों में घुसपैठ की. कंपनियां अपनी वेबसाइट के डिजाइन और फीचर्स को परखने के लिए इस प्लेटफॉर्म का इस्तेमाल करती हैं. हमलावरों ने ऑप्टिमाइजली के प्रोजेक्ट जावास्क्रिप्ट हिस्से में अपना खतरनाक कोड डाल दिया. चूंकि बड़ी वेबसाइटें ऑप्टिमाइजली के नेटवर्क पर पूरा भरोसा करती हैं, इसलिए उनके वेब ब्राउजर ने इस जहरीले कोड को बिना किसी रुकावट के यूजर्स के कंप्यूटर और मोबाइल तक पहुंचा दिया. रिपोर्ट यूआरआई के संस्थापक स्कॉट हेल्मे ने इसे बेहद चिंताजनक बताया है क्योंकि इसमें एक भरोसेमंद प्लेटफॉर्म के सुरक्षा प्रमाणपत्रों का गलत इस्तेमाल किया गया.
यूजर्स की कौन सी जानकारियां चुराई गईं
इस मालवेयर को बहुत ही शातिर तरीके से तैयार किया गया था ताकि यह एक साथ कई तरह की चोरियां कर सके. सबसे पहले यह यूजर्स के क्रिप्टोकरेंसी वॉलेट के असली पते को बदलकर उसकी जगह हैकर्स का पता डाल देता था, जिससे पैसे सीधे अपराधियों के खाते में चले जाएं. इसके अलावा यह वेबसाइट के पेमेंट फॉर्म से लोगों के क्रेडिट और डेबिट कार्ड के नंबर, एक्सपायरी डेट और सीवीवी जैसी गोपनीय जानकारी चुराने में सक्षम था. यह खतरनाक कोड यूजर्स के ब्राउजर की कुकीज और उनकी स्क्रीन के स्क्रीनशॉट भी चुपके से हैकर्स को भेज रहा था. यही नहीं, एप्पल के आईफोन और आईपैड इस्तेमाल करने वाले लोगों को निशाना बनाने के लिए इसमें कोरुना और डार्कस्वॉर्ड नाम के दो खास एक्सप्लॉइट किट भी जोड़े गए थे. शुरुआती आंकड़ों के मुताबिक, हैकर्स के क्रिप्टो वॉलेट में करीब सात हजार डॉलर से अधिक की रकम पहुंच भी चुकी थी.
बैंकिंग से लेकर मीडिया तक हर सेक्टर पर असर
इस साइबर हमले की चपेट में आने वाली 178 संस्थाओं में बैंकिंग, तकनीक, मीडिया, रिटेल, स्वास्थ्य और दूरसंचार से जुड़ी कंपनियां शामिल हैं. गिटलैब, इक्विफैक्स, एसोस, लेजर, एयर फ्रांस केएलएम, वोडाफोन, स्टारबक्स और पीकॉक जैसी बड़ी कंपनियों के नाम भी प्रभावित सूची में देखे गए हैं. हालांकि विशेषज्ञों का यह भी कहना है कि सूची में नाम होने का मतलब यह नहीं है कि इन कंपनियों के अंदरूनी सिस्टम पूरी तरह हैक हो गए हैं, बल्कि इसका अर्थ यह है कि इन वेबसाइटों पर जाने वाले कुछ विजिटर्स इस खतरनाक कोड के संपर्क में आए होंगे.
कंपनियों की कार्रवाई और सफाई अभियान
मामला सामने आते ही प्रभावित कंपनियों में हड़कंप मच गया और तुरंत जांच शुरू कर दी गई. सेल्सफोर्स ने बयान जारी कर कहा कि वह ऑप्टिमाइजली स्क्रिप्ट में हुए अनधिकृत बदलावों की जांच कर रही है और सुरक्षा के तौर पर इसे अस्थायी रूप से बंद कर दिया गया है. इक्विफैक्स ने भी इस सेवा का उपयोग रोक दिया है और स्पष्ट किया है कि उनके मुख्य सिस्टम सुरक्षित हैं. सोमवार रात तक अधिकांश वेबसाइटों से इस खतरनाक कोड को हटा लिया गया और सिर्फ टॉक टॉक की स्क्रिप्ट में ही इसका असर बचा था, जिसे बाद में ठीक कर लिया गया.
आम इंटरनेट यूजर्स को क्या सावधानी बरतनी चाहिए
सुरक्षा विशेषज्ञों ने सोमवार को इन वेबसाइटों पर जाने वाले सभी लोगों को सतर्क रहने की सलाह दी है. एप्पल उपकरणों का उपयोग करने वाले लोगों से कहा गया है कि वे तुरंत अपने फोन और टैबलेट को आईओएस 18.7.3 या आईओएस 26.3 से ऊपर के वर्जन पर अपडेट करें. जिन लोगों ने हाल ही में क्रिप्टो लेनदेन किया है, वे अपने वॉलेट पते और ट्रांजैक्शन हिस्ट्री की अच्छी तरह जांच करें. साथ ही, ऑनलाइन खरीदारी करने वाले लोगों को अपने बैंक स्टेटमेंट और कार्ड बिल पर पैनी नजर रखनी चाहिए ताकि किसी भी संदिग्ध लेनदेन का तुरंत पता चल सके. यह घटना साबित करती है कि आज के डिजिटल दौर में किसी एक बाहरी सेवा में हुई छोटी सी चूक भी सैकड़ों बड़ी वेबसाइटों की सुरक्षा को खतरे में डाल सकती है.
यह भी पढ़ें: दिल्ली-NCR में NBFC कंपनियों पर अब तक का बड़ा साइबर अटैक, 65 करोड़ से ज्यादा की ठगी