 होम
 भारत
 ट्रेंडिंग
 नौकरियां
 विश्व
 खेल
 जॉब
 न्यूज़
 पॉलिटिक्स
 बिजनेस
 ऑटोमोबाइल
 गैजेट
 धर्म/ज्योतिष
 मनोरंजन
 शिक्षा
 स्वास्थ्य
 लाइफस्टाइल
 योजना
 फोटो गैलरी
 Others
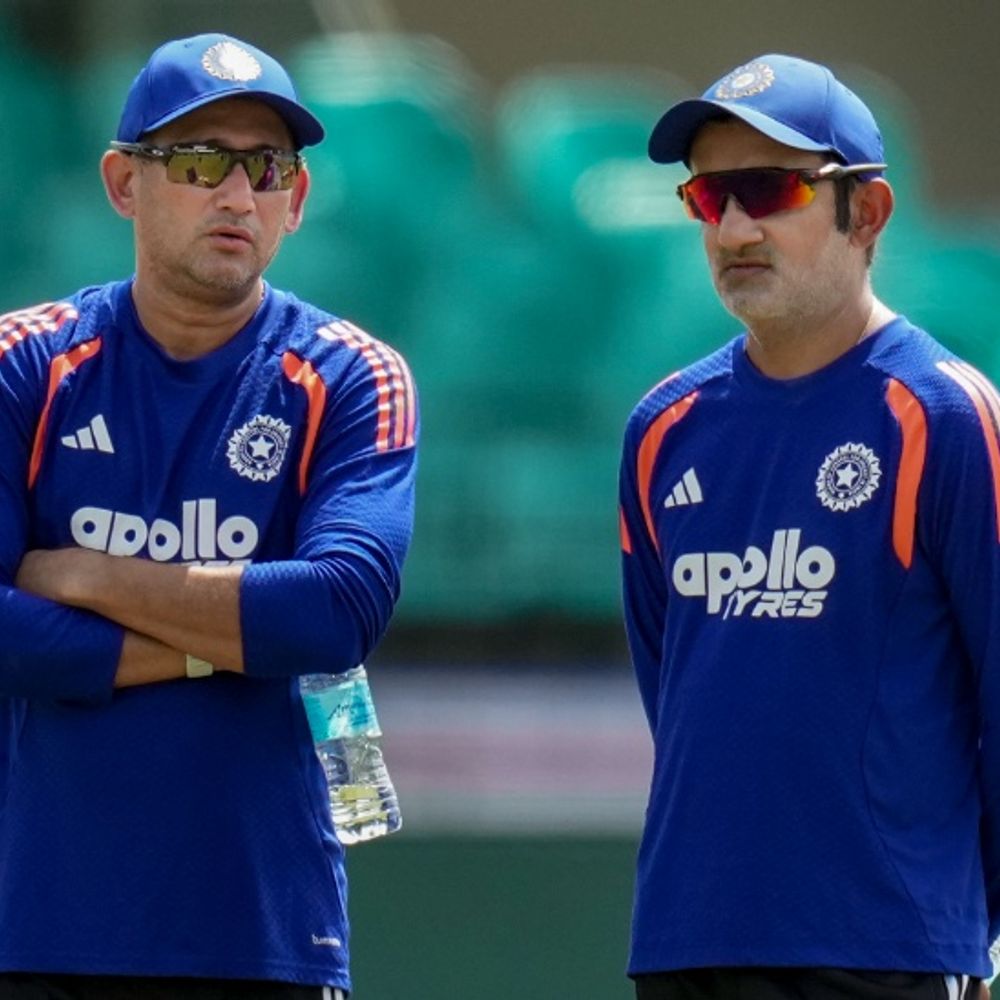
कोच गौतम गंभीर ने अजित अगरकर के लिए पोस्ट किया:लिखा- आपके साथ काम करना बड़ा सम्मान, चीफ सिलेक्टर का कार्यकाल खत्म हुआ
 Dainik Bhaskar
टीम इंडिया के हेड कोच गौतम गंभीर ने बुधवार को पूर्व चीफ सिलेक्टर अजित अगरकर के लिए पोस्ट लिखी। उन्होंने सोशल मीडिया प्लेटफॉर्म X पर लिखा- ‘प्रिय अजित भाई, आपके साथ काम करना मेरे लिए बड़ा सम्मान रहा।’ गंभीर ने लिखा, ‘3 ICC ट्रॉफियां आपके विश्वास की गवाही हैं। टीम पहले और हमेशा टीम सबसे आगे।’ उन्होंने कहा, ‘मुझे कहना होगा कि इतिहास आपके साथ अधिक नरमी बरतेगा। हर चीज के लिए धन्यवाद।’ 4 अक्टूबर को टीम इंडिया के चीफ सिलेक्टर के तौर पर अजित अगरकर का कार्यकाल समाप्त हो गया। उन्हें 4 जुलाई 2023 को 2 साल के लिए इस पोस्ट पर नियुक्त किया गया था। 2025 में उनका कार्यकाल एक साल के लिए बढ़ाया गया था। गंभीर-अगरकर पिछले 2 साल से साथ काम कर रहे थे गौतम गंभीर और अजित अगरकर पिछले 2 साल से भारतीय क्रिकेट के लिए साथ काम कर रहे थे। गंभीर ने 4 जुलाई 2023 को बतौर हेड कोच अगरकर को ज्वाइन किया था। इसके बाद टीम इंडिया ने 2025 में चैंपियंस ट्रॉफी और 2026 में टी-20 वर्ल्ड कप जैसे बड़े खिताब जीते। अगरकर के कार्यकाल में 3 ICC ट्रॉफी जीता भारत BCCI ने सिलेक्टर्स पद के लिए आवेदन बुलाए BCCI ने 6 अक्टूबर को मेंस सिलेक्शन कमेटी के एक पद के लिए आवेदन बुलाए हैं। BCCI के अनुसार, इस पोस्ट के लिए वही आवेदन कर सकता है, जिसने कम से कम 7 टेस्ट या 30 फर्स्ट क्लास मैच खेले हों, या 10 ODI और 20 फर्स्ट क्लास मैच खेले हों। उम्मीदवार का क्रिकेट से रिटायर हुए कम से कम 5 साल पूरे होना जरूरी है। जो व्यक्ति BCCI के नियमों के तहत किसी क्रिकेट कमेटी में कुल 5 साल रह चुका है, वह इस पद के लिए योग्य नहीं होगा। ------------------------------------------------------------------ टीम इंडिया से जुड़ी यह खबर भी पढ़िए… BCCI ने टीम इंडिया की सिलेक्शन प्रोसेस बदली; लक्ष्मण हर मीटिंग में शामिल होंगे सेंटर ऑफ एक्सीलेंस प्रमुख वीवीएस लक्ष्मण अब सीनियर सिलेक्शन कमेटी की हर बैठक में शामिल होंगे। यह फैसला मुंबई में हुई BCCI की समीक्षा बैठक में लिया गया। BCCI सचिव देवाजीत सैकिया ने कहा, ‘लक्ष्मण अब हर सिलेक्शन मीटिंग में रहेंगे। वे खिलाड़ियों की इंजरी या रिहैब की तुरंत जानकारी देंगे, ताकि चयनकर्ताओं और सेंटर ऑफ एक्सीलेंस के बीच कोई कम्युनिकेशन गैप न रहे।’ पढ़ें पूरी खबर
Google Chrome यूजर्स के लिए CERT-In की हाई रिस्क चेतावनी, विंडोज मैक लिनक्स पर साइबर अटैक का खतरा, तुरंत अपडेट करें ब्राउजर
 Mp Breaking News
Google Chrome इस्तेमाल करने वाले करोड़ों भारतीय यूजर्स के लिए एक चिंताजनक खबर सामने आई है। इंडियन कंप्यूटर इमरजेंसी रिस्पॉन्स टीम (CERT-In) ने इस लोकप्रिय ब्राउजर के कुछ वर्जन में गंभीर सुरक्षा खामियां पाई हैं, जिनका फायदा उठाकर साइबर अपराधी यूजर्स के सिस्टम तक पहुंच बना सकते हैं।
सरकारी एजेंसी ने जो चेतावनी जारी की है, उसे हाई रिस्क कैटेगरी में रखा गया है। इसका मतलब है कि खतरा काफी गंभीर है और तत्काल कार्रवाई की जरूरत है। विंडोज, macOS और Linux—तीनों ऑपरेटिंग सिस्टम पर Chrome के पुराने वर्जन खतरे में हैं।
किन वर्जन पर है सबसे ज्यादा खतरा
CERT-In के मुताबिक विंडोज और मैक यूजर्स जो Chrome के 145.0.7632.75/76 से पुराने वर्जन चला रहे हैं, उन्हें सतर्क रहने की जरूरत है। वहीं Linux यूजर्स के लिए 144.0.7559.75 से पुराने वर्जन असुरक्षित बताए गए हैं।
एजेंसी की रिपोर्ट में बताया गया है कि ये खामियां Chrome के CSS रेंडरिंग कंपोनेंट में पाई गई हैं। इन कमजोरियों का इस्तेमाल करके हमलावर ब्राउजर की मेमोरी हैंडलिंग को मैनिपुलेट कर सकते हैं। एक बार सिस्टम तक पहुंच बनने के बाद वे पर्सनल इंफोर्मेशन, बैंकिंग डिटेल्स और अन्य संवेदनशील डेटा चुरा सकते हैं।
रिमोट अटैक का बड़ा खतरा
सबसे चिंताजनक बात यह है कि इन खामियों के जरिए रिमोट अटैक संभव है। इसका मतलब है कि हमलावर को आपके सिस्टम तक फिजिकल एक्सेस की जरूरत नहीं है। वे दूर बैठे-बैठे आपके कंप्यूटर या लैपटॉप में घुसपैठ कर सकते हैं।
इस तरह के हमलों में डेटा चोरी के अलावा सर्विस डिसरप्शन भी हो सकता है। यानी आपका सिस्टम ठीक से काम करना बंद कर सकता है या हैकर्स उसे अपने नियंत्रण में ले सकते हैं। ऐसे में व्यक्तिगत यूजर्स के साथ-साथ कॉर्पोरेट और सरकारी संगठनों के लिए भी यह गंभीर चिंता का विषय है।
यूजर्स को क्या करना चाहिए
CERT-In ने सभी Chrome यूजर्स से अपील की है कि वे बिना देरी किए अपना ब्राउजर अपडेट कर लें। Google ने अपने स्टेबल चैनल के माध्यम से सिक्योरिटी पैच जारी कर दिए हैं, जो इन खामियों को दूर करते हैं।
ब्राउजर अपडेट करना बेहद आसान है। यूजर्स Chrome खोलकर सेटिंग्स में जा सकते हैं और ‘About Chrome’ सेक्शन में अपडेट चेक कर सकते हैं। अगर नया वर्जन उपलब्ध है तो वह अपने आप डाउनलोड और इंस्टॉल हो जाएगा।
व्यक्तिगत यूजर्स के अलावा संगठनों को भी अपने सभी सिस्टम्स पर तुरंत यह अपडेट लागू करने की सलाह दी गई है। साइबर सुरक्षा विशेषज्ञों का कहना है कि ऐसी चेतावनियों को हल्के में नहीं लेना चाहिए।
नियमित अपडेट क्यों जरूरी है
यह पहली बार नहीं है जब किसी लोकप्रिय सॉफ्टवेयर में सुरक्षा खामियां पाई गई हों। डिजिटल युग में साइबर खतरे लगातार विकसित हो रहे हैं और हैकर्स नए-नए तरीके खोज रहे हैं।
इसलिए सॉफ्टवेयर कंपनियां नियमित रूप से सिक्योरिटी पैच और अपडेट जारी करती रहती हैं। यूजर्स के लिए जरूरी है कि वे अपने सभी डिवाइस और एप्लिकेशन को अपडेटेड रखें। इससे न सिर्फ साइबर अटैक से बचाव होता है बल्कि नए फीचर्स और बेहतर परफॉर्मेंस भी मिलती है।
CERT-In भारत सरकार की नोडल एजेंसी है जो साइबर सुरक्षा घटनाओं पर नजर रखती है और समय-समय पर अलर्ट जारी करती है। एजेंसी की सलाह को गंभीरता से लेना चाहिए क्योंकि इससे बड़े नुकसान से बचा जा सकता है।